Domain complete-security.de kaufen?
Wir ziehen mit dem Projekt
complete-security.de um.
Sind Sie am Kauf der Domain
complete-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain complete-security.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ähnliche Suchbegriffe für Intrusion Detection
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
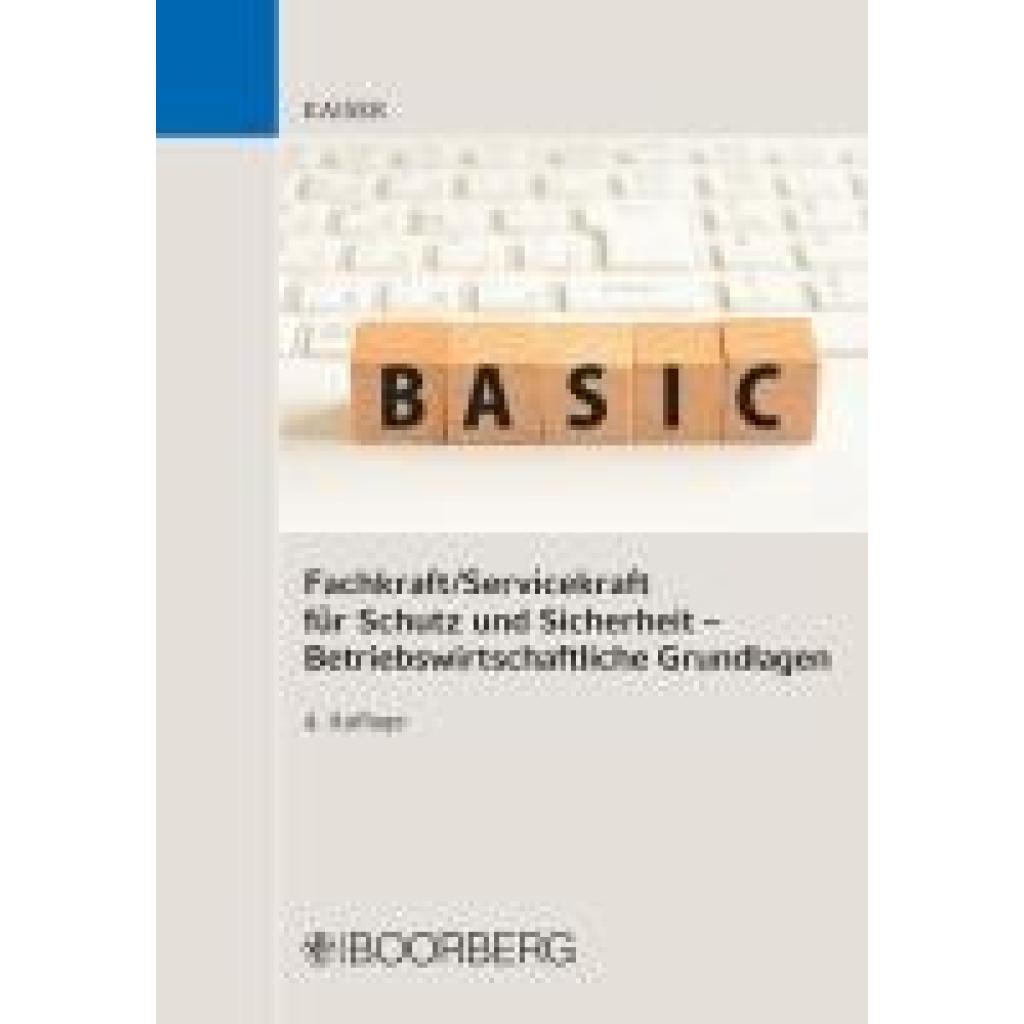
Kaiser, Dieter: Fachkraft/Servicekraft für Schutz und Sicherheit - Betriebswirtschaftliche GrundlagenFachkraft/Servicekraft für Schutz und Sicherheit - Betriebswirtschaftliche Grundlagen , Wichtige Grundkenntnisse für die Ausbildung Das Lehrbuch vermittelt umfassend die wesentlichen Inhalte der Wirtschafts- und Sozialkunde. Der Autor behandelt unter anderem folgende Einzelthemen: Wirtschaftsordnungen: Freie Marktwirtschaft/Planwirtschaft/Soziale Marktwirtschaft Wirtschaftsbereiche und Produktionsfaktoren Betriebswirtschaftliche Grundlagen: Betriebswirtschaftliches Handeln Unternehmensformen/Betriebsorganisationen: Geschäftsführung, Aufsichtsrat, Vorstand, Hauptversammlung, Genossenschaftsversammlung Lohn- und Gehaltsabrechnung: Betriebswirtschaftliche Kennzahlen und Leistungsrechnung Auf aktuellem Stand Der Inhalt des Buches spiegelt die aktuelle Ausbildungsordnung der Fachkraft für Schutz und Sicherheit wider, die dem Bereich »Wirtschaft und Soziales« wesentliches Gewicht beimisst. Die komplett überarbeitete 4. Auflage ermöglicht den Auszubildenden einen leicht verständlichen Zugang zum relevanten betriebswirtschaftlichen und rechtlichen Grundlagenwissen. Hierzu wurde auf eine klare Gliederung und eine nachvollziehbare Darstellung der Inhalte Wert gelegt, wie etwa durch ein Kapitelregister am Seitenrand. Wirtschaftliche Zusammmenhänge verstehen Arbeitgeber der Sicherheitswirtschaft erwarten von ihren Sicherheitsfachkräften neben fachlichen Kenntnissen auch betriebswirtschaftliches Wissen. So können wirtschaftliche Veränderungen früher erkannt und betriebliche Abläufe mit geeigneten Maßnahmen angepasst werden, um Kundenakzeptanz und Bestand der Unternehmen zu sichern. Empfehlenswert für: Das Fachbuch ist vorrangig auf die 3-jährige Berufsausbildung zur Fachkraft für Schutz und Sicherheit zugeschnitten. Die Inhalte aber auch für 2-jährige Berufsausbildung zur Servicekraft für Schutz und Sicherheit geeignet. , Bremsscheiben > Bremsen & Bremsenteile , Auflage: 4. Auflage, Erscheinungsjahr: 20221124, Produktform: Kartoniert, Autoren: Kaiser, Dieter, Auflage: 22004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 226, Keyword: Arbeitsrecht; Ausbildungsbetrieb; BWL; Berufsschule; Betriebsausgaben; Betriebswirtschaft; Fachkraft für Schutz und Sicherheit; Gehaltsabrechnung; Grundlagen; Kosten; Lehrbuch; Leistungsrechnung; Lohnabrechnung; Muster; Nutzen; Rahmenstoffplan; Rechnung; Servicekraft für Schutz und Sicherheit; Sicherheitsbranche; Sicherheitsdienst; Sicherheitsdienstleistung; Sicherheitswirtschaft; Tarifrecht; Unternehmenssicherheit; VWL; Vertragsrecht; Wirtschaft und Soziales, Fachschema: Deutsch~Unterricht / Deutsch~Deutschland~Dienstleistung~Tertiärer Sektor~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Strafrecht, Fachkategorie: Straftaten gegen die öffentliche Gesundheit, Sicherheit und Ordnung~Unterricht und Didaktik: Berufsausbildung~Betriebswirtschaft und Management: Lehrbücher, Handbücher~Dienstleistungsgewerbe, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 148, Höhe: 17, Gewicht: 296, Produktform: Kartoniert, Genre: Schule und Lernen,32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...231,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...638,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Top-Angebote
Produkte zum Begriff Intrusion Detection:
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...693,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaiser, Dieter: Fachkraft/Servicekraft für Schutz und Sicherheit - Betriebswirtschaftliche GrundlagenFachkraft/Servicekraft für Schutz und Sicherheit - Betriebswirtschaftliche Grundlagen , Wichtige Grundkenntnisse für die Ausbildung Das Lehrbuch vermittelt umfassend die wesentlichen Inhalte der Wirtschafts- und Sozialkunde. Der Autor behandelt unter anderem folgende Einzelthemen: Wirtschaftsordnungen: Freie Marktwirtschaft/Planwirtschaft/Soziale Marktwirtschaft Wirtschaftsbereiche und Produktionsfaktoren Betriebswirtschaftliche Grundlagen: Betriebswirtschaftliches Handeln Unternehmensformen/Betriebsorganisationen: Geschäftsführung, Aufsichtsrat, Vorstand, Hauptversammlung, Genossenschaftsversammlung Lohn- und Gehaltsabrechnung: Betriebswirtschaftliche Kennzahlen und Leistungsrechnung Auf aktuellem Stand Der Inhalt des Buches spiegelt die aktuelle Ausbildungsordnung der Fachkraft für Schutz und Sicherheit wider, die dem Bereich »Wirtschaft und Soziales« wesentliches Gewicht beimisst. Die komplett überarbeitete 4. Auflage ermöglicht den Auszubildenden einen leicht verständlichen Zugang zum relevanten betriebswirtschaftlichen und rechtlichen Grundlagenwissen. Hierzu wurde auf eine klare Gliederung und eine nachvollziehbare Darstellung der Inhalte Wert gelegt, wie etwa durch ein Kapitelregister am Seitenrand. Wirtschaftliche Zusammmenhänge verstehen Arbeitgeber der Sicherheitswirtschaft erwarten von ihren Sicherheitsfachkräften neben fachlichen Kenntnissen auch betriebswirtschaftliches Wissen. So können wirtschaftliche Veränderungen früher erkannt und betriebliche Abläufe mit geeigneten Maßnahmen angepasst werden, um Kundenakzeptanz und Bestand der Unternehmen zu sichern. Empfehlenswert für: Das Fachbuch ist vorrangig auf die 3-jährige Berufsausbildung zur Fachkraft für Schutz und Sicherheit zugeschnitten. Die Inhalte aber auch für 2-jährige Berufsausbildung zur Servicekraft für Schutz und Sicherheit geeignet. , Bremsscheiben > Bremsen & Bremsenteile , Auflage: 4. Auflage, Erscheinungsjahr: 20221124, Produktform: Kartoniert, Autoren: Kaiser, Dieter, Auflage: 22004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 226, Keyword: Arbeitsrecht; Ausbildungsbetrieb; BWL; Berufsschule; Betriebsausgaben; Betriebswirtschaft; Fachkraft für Schutz und Sicherheit; Gehaltsabrechnung; Grundlagen; Kosten; Lehrbuch; Leistungsrechnung; Lohnabrechnung; Muster; Nutzen; Rahmenstoffplan; Rechnung; Servicekraft für Schutz und Sicherheit; Sicherheitsbranche; Sicherheitsdienst; Sicherheitsdienstleistung; Sicherheitswirtschaft; Tarifrecht; Unternehmenssicherheit; VWL; Vertragsrecht; Wirtschaft und Soziales, Fachschema: Deutsch~Unterricht / Deutsch~Deutschland~Dienstleistung~Tertiärer Sektor~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Strafrecht, Fachkategorie: Straftaten gegen die öffentliche Gesundheit, Sicherheit und Ordnung~Unterricht und Didaktik: Berufsausbildung~Betriebswirtschaft und Management: Lehrbücher, Handbücher~Dienstleistungsgewerbe, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 148, Höhe: 17, Gewicht: 296, Produktform: Kartoniert, Genre: Schule und Lernen,32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
Ähnliche Suchbegriffe für Intrusion Detection
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...231,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...638,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...251,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Central Managed Detection and Response Complete (MDR)Rundum-Schutz mit SOPHOS Central Managed Detection and Response Complete (MDR) In einer Zeit, in der Cyberbedrohungen immer raffinierter werden, bietet SOPHOS Central MDR Complete eine umfassende Sicherheitslösung. Dieses Produkt kombiniert fortschrittliche KI-Technologien mit der Expertise eines globalen Teams von Sicherheitsspezialisten, um Ihr Unternehmen rund um die Uhr vor Angriffen zu schützen. Mit SOPHOS MDR Complete erhalten Sie Zugang zu einem engagierten Team von Sicherheitsexperten, die Ihre Systeme kontinuierlich überwachen. Sie erkennen und analysieren Bedrohungen in Echtzeit und reagieren sofort, um potenzielle Schäden zu verhindern. Ihre Herausforderungen im Bereich Cybersicherheit Die Cybersicherheit entwickelt sich rasant weiter und stellt Unternehmen jeder Größe vor große Herausforderungen. Die Komplexität der Bedrohungen überfordert häufig interne IT-Teams – insbesondere, wenn Ressourcen knapp und Systeme heterogen sind. Mit Sophos MDR steht Ihnen ein erfahrenes Expertenteam zur Seite, das hochentwickelte, gezielte Angriffe rund um die Uhr erkennt, analysiert und in Ihrem Namen neutralisiert. So gewinnen Sie Sicherheit und Zeit für das, was wirklich zählt: die Weiterentwicklung Ihres Unternehmens. Ständig weiterentwickelte Bedrohungslandschaft Moderne Bedrohungen sind intelligent, dynamisch und oft gezielt ausgeführt – sie umgehen klassische Sicherheitstools mühelos. Ressourcenbeschränkungen für die Cybersicherheit Vielen Unternehmen fehlen qualifizierte Fachkräfte und Kapazitäten, um Bedrohungen rund um die Uhr zu überwachen und zu bekämpfen. Wildwuchs an Sicherheitstools Eine Vielzahl isolierter Sicherheitslösungen führt zu Alarmmüdigkeit, ineffizientem Management und einer geschwächten Abwehrstrategie. MDR, das Sie dort abholt, wo Sie sind Sophos MDR ist ein verwalteter Sicherheitsdienst, mit dem Sie Ihre Sicherheits- und Geschäftsziele effektiv erreichen können – ohne Ihre vorhandenen Systeme zu ersetzen. Sofortiges KI-beschleunigtes SOC Ein leistungsfähiges, KI-gestütztes Security Operations Center, das sofort einsatzbereit ist – ohne eigene Infrastruktur. 24/7-Überwachung durch Experten Unser globales Cybersicherheitsteam überwacht Ihre Umgebung rund um die Uhr – zuverlässig und reaktionsschnell. Proaktive Bedrohungssuche Sophos deckt gegnerische Aktivitäten durch aktives Threat Hunting auf und beseitigt versteckte Angriffe frühzeitig. Reaktion auf Vorfälle Umfassende Incident Response ohne Begrenzung – Gegner werden vollständig entfernt, ohne zusätzliche Kosten. Weiterverwendung Ihrer Software Behalten Sie Ihre vorhandene Cybersicherheitslösung und steigern Sie den ROI durch die Integration von Sophos MDR. Anpassbares Serviceniveau Wählen Sie zwischen Benachrichtigung, Beratung oder vollständiger Reaktion – ganz nach Ihrem individuellen Bedarf. Wichtige Funktionen von Sophos MDR Funktion Beschreibung Bedrohungsüberwachung und -reaktion rund um die Uhr KI-gestützte Erkennung und Bekämpfung von Bedrohungen durch globale SOC-Teams – rund um die Uhr aktiv. Umfassende Reaktion auf Vorfälle Fernunterstützung bei aktiven Angriffen – inklusive Störung, Eindämmung und vollständiger Beseitigung ohne Zusatzkosten. Von Experten geleitete Bedrohungssuche Proaktive Bedrohungssuche durch Analysten, auch mithilfe von Drittanbieter-Telemetrie zur Erkennung versteckter Angreiferaktivitäten. Bedrohungseindämmung Schnellmaßnahmen zur Unterbrechung und Eindämmung von Angriffen, besonders für Kunden ohne vollständige Incident Response. Garantie gegen Datenlecks Breach Protection Warranty mit Kostenabdeckung bis zu 1 Mio. USD im Fall eines Sicherheitsvorfalls – ohne Mindestlaufzeit. Ursachenanalyse Identifizierung der Ursachen für Angriffe und Empfehlungen zur Schließung der Sicherheitslücken. Kompatibel mit Nicht-Sophos-Tools Integration von Drittanbieter-Telemetrie wie Firewalls, Backups, E-Mail, Identitäten u.v.m. für ein offenes Ökosystem. Berichte und Serviceeinblicke Sophos Central liefert detaillierte Echtzeitberichte, Dashboards und Einblicke in Bedrohungen und Sicherheitsereignisse. Flexible Servicestufen Auswahl zwischen voller Reaktion im Namen des Kunden oder Zusammenarbeit mit Ihrem Team bei Vorfallbewältigung. Endpunktschutz inklusive Nutzung Ihrer vorhandenen Endpoint-Protection oder kostenloser Wechsel zu Sophos Endpoint – für vollständige Telemetrie. Sophos MDR-Servicestufen im Vergleich Sophos MDR Essentials Sophos MDR Complete Rund um die Uhr von Experten geleitete Bedrohungsüberwachung und -reaktion ✔️ ✔️ Kompatibel mit Sicherheitsprodukten anderer Hersteller ✔️ ✔️ Wöchentliche und monatliche Berichterstattung ✔️ ✔️ Monatliches Intelligence-Briefing: „Sophos MDR ThreatCast“ ✔️ ✔️ Sophos-Konto-Integritätscheck ✔️ ✔️ Von Experten geleitete Bedrohungssuche ✔️ ✔️ Bedrohungseindämmung: Angriffe werden unterbrochen und eine Ausbreitung verhindert ✔️ ✔️ Direkter Call-In-Support bei aktiven Vorfällen ✔️ ✔️ Umfassende Reaktion auf Vorfälle – ✔️ Ursachenanalyse – ✔️ Dedizierter Incident R...608,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.